Firewall-Cluster: Hochverfügbare Firewall-Lösungen im Vergleich
Was ein Firewall-Cluster ist, wofür Unternehmen ihn brauchen – und wie UniFi, Securepoint und Sophos Hochverfügbarkeit an Deinem Internetzugang technisch lösen.
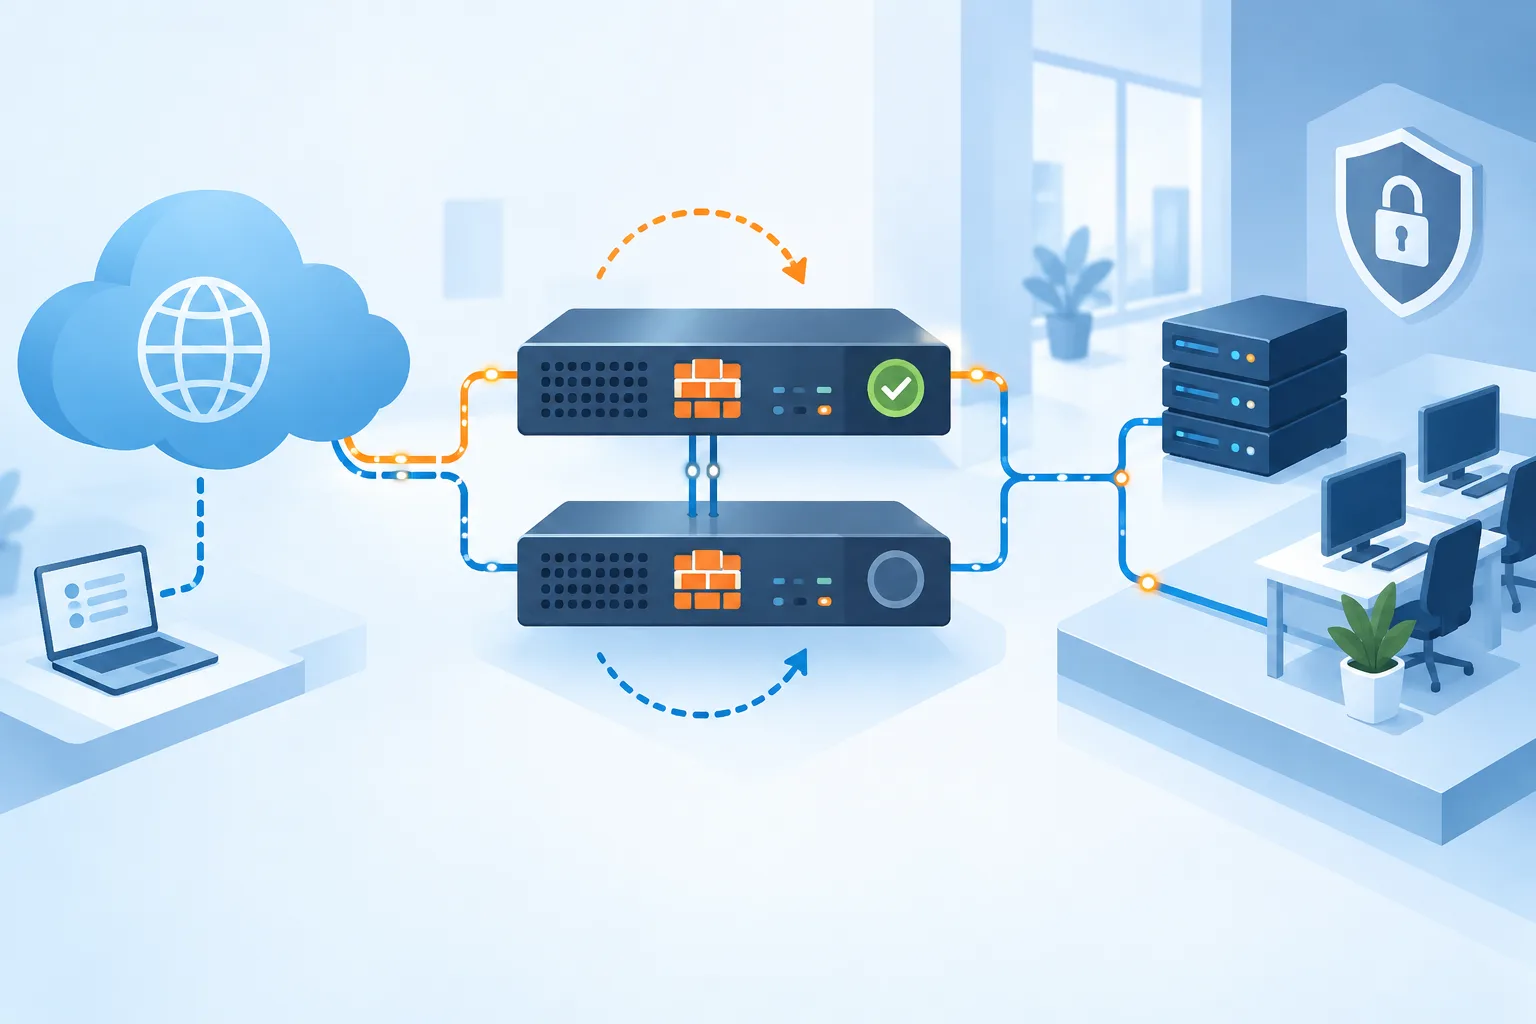
Deine Firewall ist der zentrale Zugangspunkt zwischen Deinem Unternehmen und dem Internet – fällt sie aus, steht in vielen Betrieben die gesamte Internetnutzung, das Homeoffice und teils sogar die Telefonie still. Ein Firewall-Cluster löst genau dieses Risiko: Zwei Geräte übernehmen gemeinsam die Aufgabe einer einzelnen Firewall, sodass beim Ausfall oder bei einer geplanten Wartung eines Geräts der Betrieb unterbrechungsfrei weiterläuft.
Wie funktioniert ein Firewall-Cluster?
Die drei in diesem Artikel verglichenen Hersteller setzen im Kern auf dasselbe Prinzip: zwei baugleiche Geräte, die sich gegenseitig überwachen.
- Active/Passive (Hot-Standby): Ein Gerät verarbeitet den gesamten Datenverkehr, das zweite steht bereit und übernimmt automatisch, sobald das aktive Gerät ausfällt, neu startet oder die Verbindung zwischen beiden Geräten unterbrochen wird.
- Active/Active: Beide Geräte verarbeiten gleichzeitig Datenverkehr und teilen sich die Last – fällt eines aus, übernimmt das andere dessen Verbindungen zusätzlich.
In beiden Fällen sorgt ein laufender "Heartbeat" zwischen den Geräten dafür, dass ein Ausfall sofort erkannt und der Wechsel automatisch ausgelöst wird, ohne dass jemand manuell eingreifen muss.
UniFi (Ubiquiti): Shadow Mode
UniFi-Cloud-Gateways (z. B. UDM-Pro, UDM-SE, das Enterprise Fortress Gateway) unterstützen einen Active/Passive-Modus namens Shadow Mode auf Basis des Standardprotokolls VRRP. Das zweite Gerät bleibt dabei im Werkszustand und übernimmt bei einem Ausfall automatisch die Konfiguration des Hauptgeräts, ohne dass es vorher manuell eingerichtet werden muss. Voraussetzung sind zwei baugleiche Geräte – ein Mischbetrieb unterschiedlicher Modelle wird nicht unterstützt.
Typisch für: kleine Büros bis mittelständische Unternehmen; das Enterprise Fortress Gateway deckt darüber hinaus auch größere Standorte ab.
Securepoint: Hot-Standby-Cluster
Securepoint-UTM-Appliances bieten einen Active/Passive-Cluster (Master und Spare), der sich ebenfalls über VRRP synchronisiert. Beide Geräte überwachen sich gegenseitig; bei Neustart, Verbindungsverlust auf den HA-Schnittstellen oder manueller Deaktivierung übernimmt das Standby-Gerät automatisch. Voraussetzung sind zwei identische Appliances mit mindestens drei Netzwerkschnittstellen, gleicher Firmware und einer separaten Cluster-Lizenz für das zweite Gerät.
Typisch für: das klassische deutsche KMU-Segment, oft über einen IT-Dienstleister betreut.
Sophos Firewall: Active/Passive und Active/Active
Die Sophos-Firewall-Serie (XGS) unterstützt als einziger der drei Hersteller beide Cluster-Modi: klassisches Active/Passive-Failover sowie echtes Active/Active mit Lastverteilung auf beide Geräte. Auch hier gilt: zwei identische Modelle mit gleicher Firmware und Portkonfiguration sind Voraussetzung; Hardware- und virtuelle Appliances lassen sich nicht gemeinsam clustern.
Typisch für: ein breites Spektrum von kleinen Standorten bis hin zu Umgebungen mit höherem Durchsatzbedarf, für die sich der Active/Active-Modus besonders eignet.
Welche Lösung passt zu Deinem Unternehmen?
Alle drei Ansätze verhindern zuverlässig, dass ein einzelner Hardwaredefekt oder ein Wartungsfenster zum kompletten Internetausfall wird. Die Unterschiede liegen im Detail: UniFi punktet mit besonders einfacher Einrichtung, Securepoint mit einem transparenten Lizenzmodell speziell für den Cluster-Betrieb, und Sophos bietet mit dem Active/Active-Modus zusätzlich echte Lastverteilung für höhere Durchsatzanforderungen. Welche Lösung im Einzelfall sinnvoll ist, hängt von der vorhandenen Infrastruktur, der Unternehmensgröße und den Anforderungen an den Datendurchsatz ab – das klären wir gerne gemeinsam in einem unverbindlichen Gespräch. Unsere Managed Firewall betreiben und überwachen wir dabei komplett für Dich – im Cluster-Betrieb ebenso wie als Einzelgerät.
Häufig gestellte Fragen
Brauche ich wirklich zwei Geräte für Hochverfügbarkeit? Ja – alle drei vorgestellten Lösungen benötigen zwei baugleiche Geräte, die sich gegenseitig überwachen. Nur so kann bei einem Ausfall automatisch übernommen werden.
Wie lange dauert der Wechsel bei einem Ausfall? Der Wechsel läuft automatisiert und ohne manuellen Eingriff ab, sobald der Ausfall des aktiven Geräts erkannt wird. Wie schnell und wie unterbrechungsfrei das im Detail geschieht, hängt vom Hersteller, der Konfiguration und den laufenden Diensten ab – nicht jede Anwendung merkt einen Wechsel gleich unterbrechungsfrei.
Kann ich meine bestehende Einzel-Firewall zu einem Cluster erweitern? In der Regel ja, sofern ein zweites baugleiches Gerät verfügbar ist – bei Securepoint zusätzlich mit einer separaten Cluster-Lizenz. Wir prüfen das gerne für Deine konkrete Firewall.
Ersetzt ein Firewall-Cluster eine separate Backup-Strategie? Nein. Ein Firewall-Cluster schützt vor dem Ausfall des Internetzugangs, nicht vor Datenverlust. Eine eigene Backup-Strategie (siehe unseren Ratgeber zur 3-2-1-Backup-Regel) bleibt davon unabhängig notwendig.
Fazit
Ein Firewall-Cluster ist für Unternehmen sinnvoll, bei denen ein Ausfall des Internetzugangs den Geschäftsbetrieb spürbar beeinträchtigen würde – etwa bei Homeoffice-Anbindungen, Cloud-Telefonie oder zeitkritischen Cloud-Diensten. Ob UniFi, Securepoint oder Sophos die passende Wahl ist, hängt von Deiner bestehenden Infrastruktur und Deinen Anforderungen ab. Sprich uns an – wir beraten Dich herstellerneutral.
Quellen
Weitere Ratgeber-Artikel
E-Mail-Sicherheit für Firmen wirksam umsetzen
E-Mail bleibt das häufigste Einfallstor für Angriffe. Wie SPF, DKIM und DMARC vor Spoofing schützen und welche organisatorischen Maßnahmen dazugehören.
mehr erfahren : E-Mail-Sicherheit für Firmen wirksam umsetzen →
Monitoring für IT-Systeme: Probleme früher erkennen
Ausfälle kündigen sich meist an, bevor sie sichtbar werden. Wie proaktives Monitoring von Servern, Netzwerk, Backup und Sicherheit Probleme erkennt, bevor sie zum Notfall werden.
mehr erfahren : Monitoring für IT-Systeme: Probleme früher erkennen →
Website-Wartung: Warum eine gehostete Website laufende Pflege braucht
Domain-Verlängerung, SSL-Zertifikat, Backups, Monitoring: Warum eine einmal erstellte Website ohne laufende Pflege zum Sicherheits- und Ausfallrisiko wird.
mehr erfahren : Website-Wartung: Warum eine gehostete Website laufende Pflege braucht →