Passwortsicherheit im Unternehmen: Die wichtigsten Regeln
Schwache und mehrfach verwendete Passwörter sind eines der größten Einfallstore für Angreifer. Diese Regeln solltest Du in Deinem Unternehmen umsetzen.
Schwache oder mehrfach verwendete Passwörter gehören zu den häufigsten Einfallstoren bei Angriffen auf Unternehmen. Ein einziges kompromittiertes Konto kann ausreichen, damit Angreifer sich Zugang zu E-Mails, Cloud-Diensten oder internen Systemen verschaffen. Die gute Nachricht: Mit wenigen, konsequent umgesetzten Regeln lässt sich das Risiko deutlich senken – ganz ohne teure Zusatztechnik.
Länge schlägt Komplexität
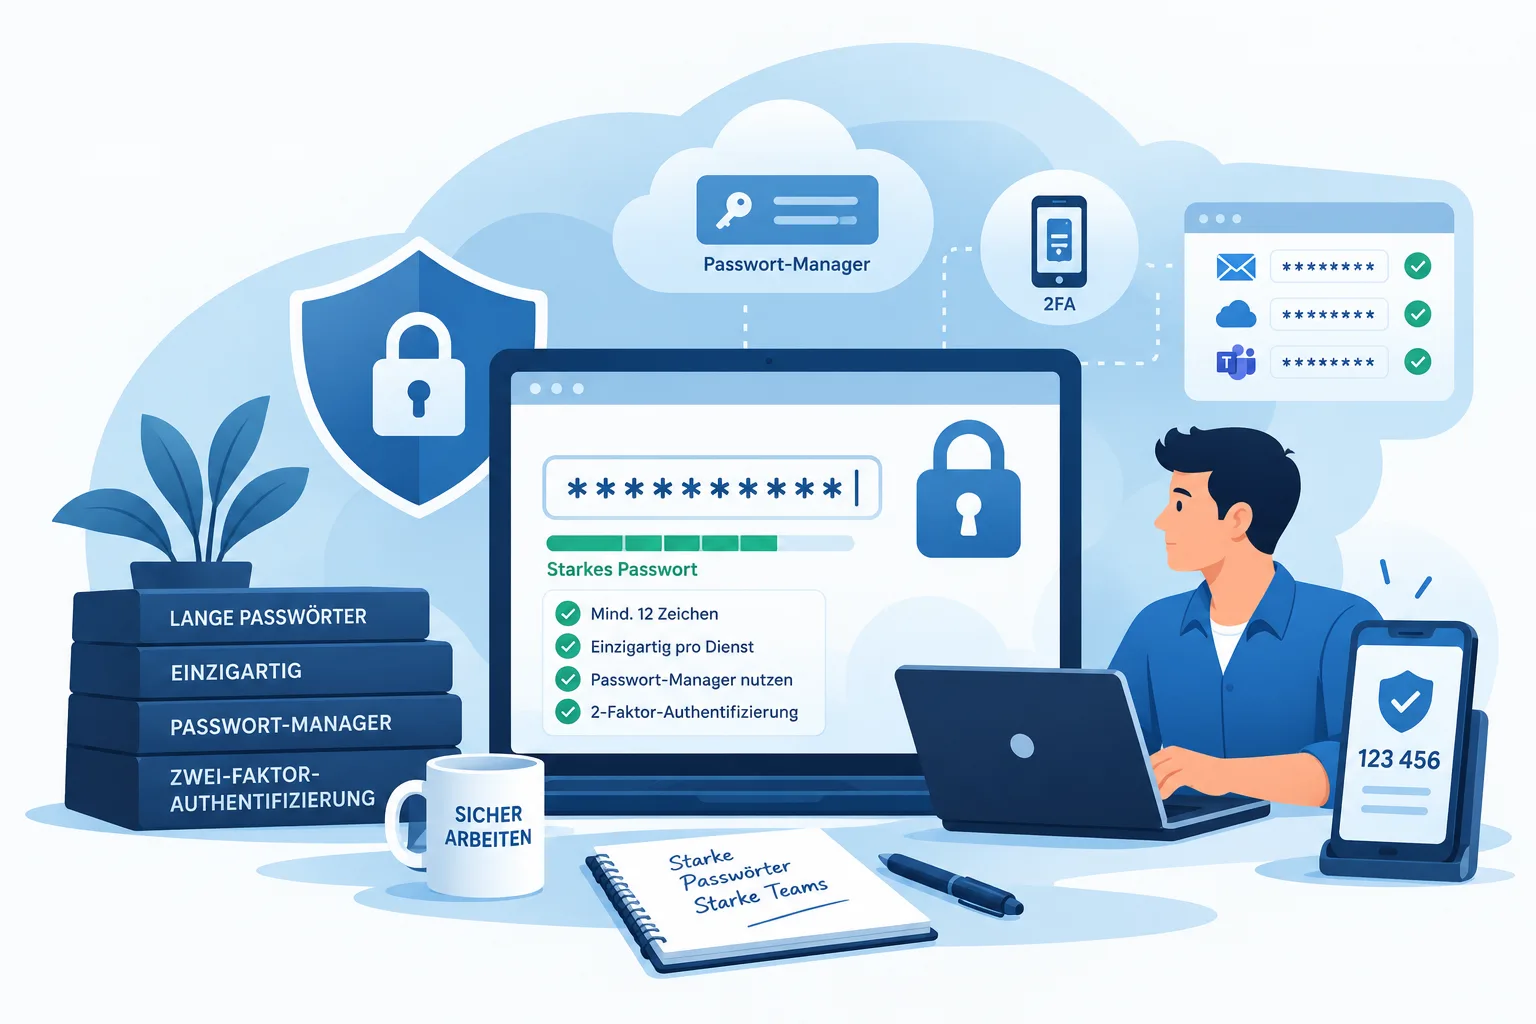
Ein langes Passwort ist schwerer zu knacken als ein kurzes mit Sonderzeichen, Ziffern und Großbuchstaben. Setze auf Passphrasen mit mindestens zwölf Zeichen – zum Beispiel aus mehreren zufälligen Wörtern. Solche Passphrasen sind für Menschen leichter zu merken als eine kryptische Zeichenfolge, für automatisierte Angriffe (Brute-Force) aber ungleich aufwendiger zu erraten. Starre Komplexitätsregeln wie "mindestens ein Sonderzeichen, eine Ziffer, ein Großbuchstabe" führen in der Praxis oft nur dazu, dass Mitarbeitende vorhersehbare Muster wie "Passwort1!" verwenden – Länge ist das deutlich wirksamere Kriterium.
Jeder Dienst ein eigenes Passwort
Wird ein Dienst kompromittiert, probieren Angreifer die erbeuteten Zugangsdaten automatisiert bei anderen Diensten aus (Credential Stuffing). Ein eigenes Passwort pro Dienst stoppt diese Kettenreaktion: Selbst wenn ein einzelner Anbieter gehackt wird, bleiben alle anderen Konten Deiner Mitarbeitenden geschützt.
Nicht mehr zwingend regelmäßig wechseln
Lange Zeit galt die Regel, Passwörter alle 90 Tage zu ändern. Davon ist die Sicherheitsbranche mittlerweile weitgehend abgerückt: Ohne konkreten Verdacht auf einen Vorfall führt ein erzwungener regelmäßiger Wechsel vor allem dazu, dass Mitarbeitende nur eine Ziffer am Ende hochzählen oder sich das neue Passwort auf einen Zettel schreiben – die Sicherheit steigt dadurch kaum. Sinnvoller ist ein sofortiger Wechsel genau dann, wenn ein konkreter Verdacht besteht: bei einem gemeldeten Datenleck des jeweiligen Dienstes, einem verlorenen Gerät oder einem erfolgreichen Phishing-Versuch.
Passwort-Manager nutzen
Niemand merkt sich dutzende lange, einzigartige Passwörter zuverlässig im Kopf – der Griff zu Wiederholungen oder minimalen Abwandlungen ist sonst nur eine Frage der Zeit. Ein zentral verwalteter Passwort-Manager löst dieses Problem: Er erzeugt und speichert für jeden Dienst ein eigenes, zufälliges Passwort und ermöglicht zusätzlich Team-Funktionen wie sicheres Teilen von Zugängen innerhalb eines Teams und einen sauberen Offboarding-Prozess, wenn Mitarbeitende das Unternehmen verlassen.
Zwei-Faktor-Authentifizierung aktivieren
Wo immer möglich, sollte ein zweiter Faktor (App, Hardware-Token) aktiviert werden – besonders für E-Mail, VPN und Cloud-Dienste. Selbst ein gestohlenes oder erratenes Passwort reicht dann nicht mehr für einen Zugriff, weil der Angreifer zusätzlich den zweiten Faktor bräuchte. Gerade für besonders kritische Zugänge (Administratorkonten, E-Mail-Postfächer, VPN) ist das eine der wirksamsten Einzelmaßnahmen überhaupt.
Was tun, wenn ein Passwort kompromittiert wurde?
Auch mit guten Regeln lässt sich ein Vorfall nie ganz ausschließen – etwa nach einem erfolgreichen Phishing-Versuch oder einem Datenleck bei einem genutzten Dienst. Wichtig ist dann schnelles, geordnetes Handeln: Das betroffene Passwort sofort ändern, prüfen, ob es auch bei anderen Diensten wiederverwendet wurde (und dort ebenfalls ändern), aktive Sitzungen des betroffenen Kontos beenden und die interne IT informieren, damit ungewöhnliche Aktivitäten im Zeitraum davor überprüft werden können.
Der menschliche Faktor: Schulung statt reiner Technik
Die beste technische Lösung hilft wenig, wenn Zugangsdaten am Telefon weitergegeben oder auf eine gefälschte Anmeldeseite eingegeben werden. Regelmäßige, praxisnahe Security-Awareness-Schulungen und Phishing-Simulationen ergänzen die technischen Maßnahmen aus diesem Artikel und helfen Mitarbeitenden, verdächtige Anfragen im Alltag zu erkennen, bevor daraus ein kompromittiertes Passwort wird.
Unser Tipp
Du möchtest wissen, wie es um die Passwortsicherheit in Deinem Unternehmen tatsächlich steht? Unser IT-Sicherheitscheck gibt Dir einen ersten Überblick über den Status quo. Sprich uns an – wir unterstützen Dich von der Analyse bis zur Einführung eines Passwort-Managers in Deinem Unternehmen.
Quellen
Weitere Ratgeber-Artikel
E-Mail-Sicherheit für Firmen wirksam umsetzen
E-Mail bleibt das häufigste Einfallstor für Angriffe. Wie SPF, DKIM und DMARC vor Spoofing schützen und welche organisatorischen Maßnahmen dazugehören.
mehr erfahren : E-Mail-Sicherheit für Firmen wirksam umsetzen →
Monitoring für IT-Systeme: Probleme früher erkennen
Ausfälle kündigen sich meist an, bevor sie sichtbar werden. Wie proaktives Monitoring von Servern, Netzwerk, Backup und Sicherheit Probleme erkennt, bevor sie zum Notfall werden.
mehr erfahren : Monitoring für IT-Systeme: Probleme früher erkennen →
Firewall-Cluster: Hochverfügbare Firewall-Lösungen im Vergleich
Was ein Firewall-Cluster ist, wofür Unternehmen ihn brauchen – und wie UniFi, Securepoint und Sophos Hochverfügbarkeit an Deinem Internetzugang technisch lösen.
mehr erfahren : Firewall-Cluster: Hochverfügbare Firewall-Lösungen im Vergleich →
Aktualisiert am